
記事
MFA・2FA・2段階認証の違いは? メールの確認コードが「強いMFA」とは限らない理由
MFA、2FA、2段階認証は似た言葉ですが、重要なのは『何回確認するか』より『異なる認証要素を組み合わせているか』です。メールで届く確認コードがなぜ相対的に弱いのか、SMS・認証アプリ・パスキーとの違いまで整理します。
出典
「2回確認する」だけでは、必ずしも2FAとは限らない
ログイン設定を見ていると、「2段階認証」「2要素認証(2FA)」「多要素認証(MFA)」という言葉が混ざって出てきます。サービスによって表記も違うため、同じ意味に見えがちです。
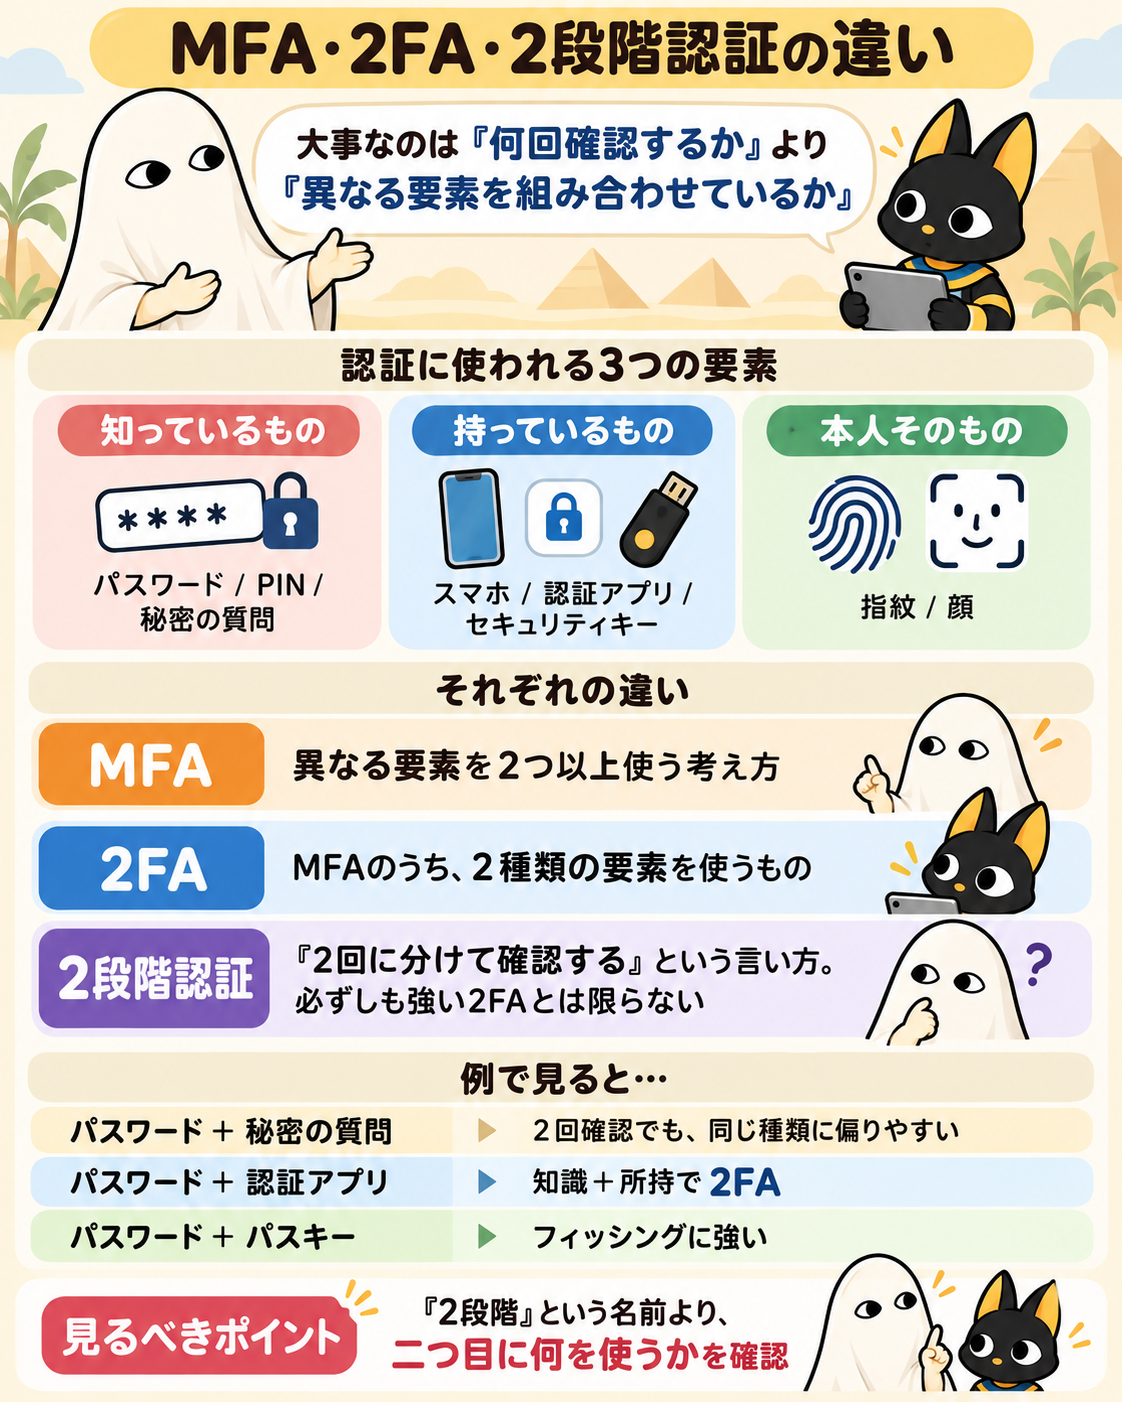
ただ、認証の強さを考えるときに大事なのは、確認が何回あるかではなく、異なる種類の認証要素を組み合わせているかです。
たとえば、パスワードを入力したあとに秘密の質問へ答える仕組みは、画面上では2回確認しています。しかし、どちらも「本人しか知らない情報」に頼っているため、異なる要素を組み合わせた2FAとは言いにくい構成です。
一方、パスワードに加えて、登録済み端末の認証アプリやセキュリティキーを使う場合は、「知っているもの」と「持っているもの」を組み合わせています。MFAや2FAの本質は、こちらにあります。
認証要素は大きく「知っている・持っている・本人そのもの」に分かれる
認証では、本人確認に使う材料を「要素」として考えます。代表的なのは次の3種類です。
- 知識要素:パスワード、サービス側のPINなど「本人が知っているもの」
- 所持要素:登録済みスマートフォン、認証アプリ、セキュリティキーなど「本人が持っているもの」
- 生体要素:指紋や顔など「本人そのもの」
MFAは、このうち異なる種類の要素を2つ以上組み合わせる考え方です。2FAは、その中でも2種類の要素を使う認証方法です。
なお、スマートフォンの画面ロック用PINは、ネットサービスへ直接送る『知識要素』として使われるとは限りません。パスキーなどでは、端末内の認証情報を使ってよい本人か確認するための操作として働くことがあります。『PINだから知識要素』というわけでもない場合もあるということです。
MFA・2FA・2段階認証は、完全に同じ言葉ではない
**MFA(Multi-Factor Authentication)**は、異なる認証要素を2種類以上使う考え方です。**2FA(Two-Factor Authentication)**は、そのうち2種類を使う場合なので、2FAはMFAの一種と考えられます。
一方の**2段階認証(2-Step Verification)**は、サービス名や説明文として幅広く使われています。実際にはMFAや2FAとほぼ同じ意味で使うサービスもありますが、言葉だけを見ると「2回に分けて確認する」という手順を表している場合もあります。
そのため、設定画面に『2段階認証』と書いてあるだけで強度を判断するのではなく、二つ目に何を使うのかを見る方が実用的です。メールなのか、SMSなのか、認証アプリなのか、パスキーやセキュリティキーなのかで、攻撃への耐性は変わります。
同じ「2段階」でも、中身によって強さはかなり違う
例を並べると違いが分かりやすくなります。
- パスワード+秘密の質問:どちらも知識に依存するため、異なる要素を組み合わせた2FAとは言いにくい
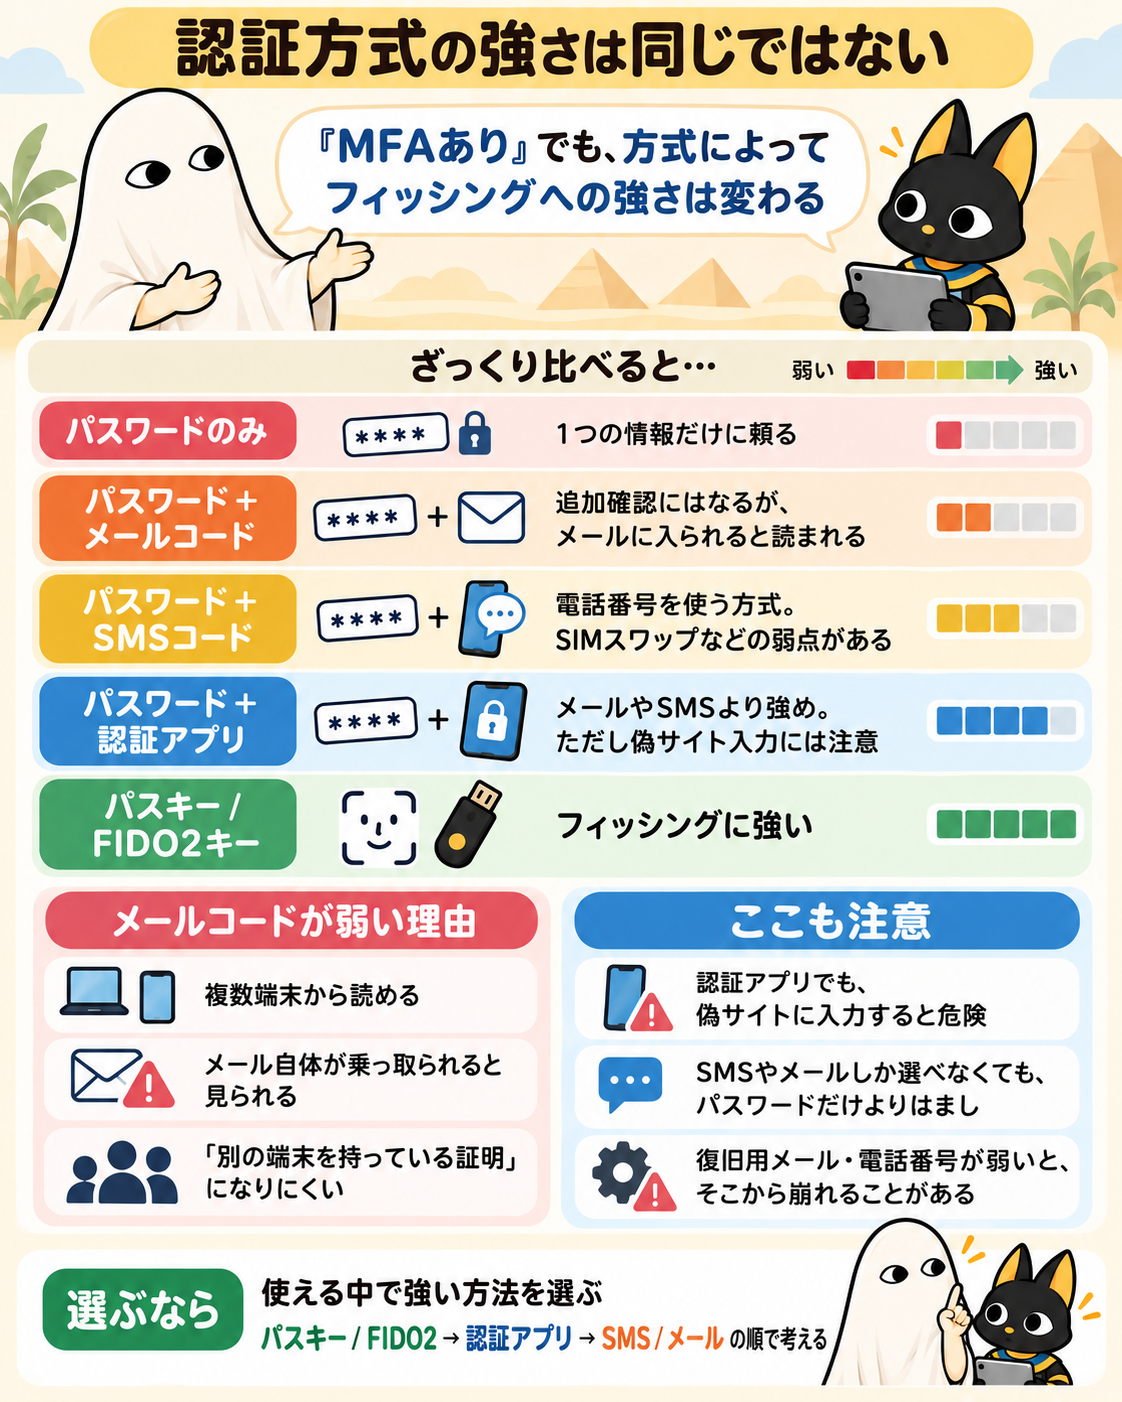
- パスワード+メールで届く確認コード:確認手順は増えるが、強いMFAとして扱うには弱点が多い
- パスワード+SMSコード:一般には二つ目の要素として使われるが、フィッシングやSIMスワップなどの弱点がある
- パスワード+認証アプリのワンタイムコード:メールやSMSより通信経路への依存は減るが、偽サイトへコードを入力すれば盗まれる可能性は残る
- パスキーやFIDO2セキュリティキー:認証先のサイトと結び付く仕組みを使うため、フィッシングへの耐性が高い
ここで大切なのは、MFAを有効にしたかどうかだけでなく、どの方式を使っているかを見ることです。CISAも、MFAには強弱があり、フィッシング耐性のある方式を最も強い選択肢として位置付けています。
メールの確認コードが弱いのは、「別の端末を持っている証明」になりにくいから
メールで確認コードが届く方式は分かりやすく、何も追加設定しなくても使えるため、多くのサービスで採用されています。ただし、『メールが受け取れた=特定の端末を本人が持っている』とは限りません。
メールはPC、スマートフォン、タブレットなど複数の端末から同時に読めます。転送設定が入っていることもありますし、メールアカウント自体がパスワードだけで開ける状態なら、そのパスワードを奪った相手も確認コードを読めます。
さらに、別サービスのログイン確認やパスワード再設定も同じメールアドレスへ集まっていると、メールアカウントを奪われたときの影響が大きくなります。
NISTの現行デジタルIDガイドラインは、メールをアウトオブバンド認証に使わないよう定めています。理由として、パスワードだけでアクセスできる場合があること、通信途中での傍受、DNSなどを利用した転送先の変更を挙げています。
これは『メール確認は全部無意味』という話ではありません。メールアドレスの確認や復旧通知には役割があります。ただ、メールでコードが来るだけの方式を、強いMFAと同じものとして考えない方がよいということです。
認証アプリのコードでも、フィッシングを完全には防げない
メールより認証アプリの方が強いなら、それで十分かというと、そこにも限界があります。
認証アプリが表示する6桁前後のワンタイムコードは、メールやSMSを経由しないため、通信経路や電話番号乗っ取りの影響を受けにくくなります。一方で、利用者が偽サイトへパスワードとコードを続けて入力してしまえば、その場で攻撃者に使われることがあります。
プッシュ通知型のMFAにも、承認要求を大量に送り続けて誤って『承認』を押させるMFA疲労攻撃があります。番号照合などで軽減できますが、フィッシング耐性そのものとは別です。
Microsoftも、SMS、メールOTP、認証アプリを使う従来型のMFAはパスワードだけより安全性を高める一方、リモートフィッシングの影響を受け得ると説明し、パスキーやFIDO2セキュリティキーなどのフィッシング耐性方式を推奨しています。
選べるなら何を使う? 「使える中で強い方」を選ぶ
サービスによって選択肢は違います。利用者側で現実的に選ぶなら、考え方はシンプルです。
パスキーやFIDO2セキュリティキーが使えるなら、まず候補にします。 認証先と結び付くため、偽サイトへコードを渡してしまうタイプの攻撃に強みがあります。
それが使えない場合は、認証アプリを選べるなら、メールやSMSだけに頼る方式より優先しやすい選択肢です。SMSしか選べないサービスでは、SMSの弱点があるからといってMFAを無効にするより、パスワードだけの状態から一段強くする意味はあります。
メールコードしか用意されていない場合も、使う価値がゼロとは限りません。ただし、その場合はメールアカウント自体を重要な認証基盤として守る必要があります。メールのパスワード使い回しを避け、メール側にも強いMFAやパスキーを設定できるなら、そちらを優先した方がよいでしょう。
一番強いログイン方法を追加しても、「弱い予備経路」が残ることがある
認証設定で見落としやすいのが、普段使う方法だけ強くして、別の入口が残っているケースです。
たとえばパスキーを設定しても、パスワード、SMS、メールによる復旧、古い電話番号などがそのまま残っている場合があります。攻撃者から見れば、最も強い入口を正面から破る必要はなく、弱い復旧経路や別の認証方法を狙えることがあります。
そのため、認証を整えるときは『今どの方法でログインしているか』だけでなく、アカウントに残っているすべてのログイン方法と復旧手段を確認します。
具体的な整理方法は、パスキー・多要素認証・復旧手段をまとめて整えるでまとめています。突然MFAの承認通知が来た場合は、身に覚えのないMFA承認要求、押して大丈夫?のように、設定の強さとは別に『今その要求を承認してよいか』を判断する必要があります。
パスキーは「MFAを1個足す」より、認証の仕組み自体を変えるもの
パスキーは、単純に『パスワードのあとにもう一つ確認を足すもの』ではありません。公開鍵暗号を使い、サービスへ秘密鍵を渡さずに本人であることを証明します。
環境やサービスによっては、パスワードを使わずにパスキーだけでサインインでき、MFA要件を満たす認証として扱われる場合もあります。
つまり、MFAを理解するときは『確認画面を増やす』発想だけでなく、そもそもフィッシングで盗まれにくい認証方式へ移るという考え方も必要です。
仕組みそのものは、パスキーとは?仕組みを図で解説 なぜパスワードより安全なのかで詳しく整理しています。設定画面でパスキーを勧められたときの判断は、パスキーを勧められた。設定して大丈夫?で確認できます。
覚えるなら「MFAという名前」より、二つ目の認証方法を見る
MFA、2FA、2段階認証という名前だけを覚えても、実際の強さは分かりません。見るべきなのは、二つ目に何を使っているか、フィッシングに耐えられるか、弱い復旧経路が残っていないかです。
メールの確認コードは、パスワードだけより助けになる場面はあります。しかし、メール自体を奪われれば同じ受信箱でコードも読まれ、特定の端末を持っている証明にもなりにくいため、強いMFAと同じ位置には置けません。
選択肢があるなら、メールやSMSから認証アプリへ、さらにパスキーやFIDO2のようなフィッシング耐性のある方式へ移す。すべてを一度に変えられなくても、弱い入口を一つずつ減らしていく方が、単に『2段階認証をONにした』で終わるより実際のアカウント保護につながります。